Ein KI-Agent kann hervorragend Texte verstehen, Daten analysieren und Entscheidungen vorbereiten. Ohne Zugriff auf deine Systeme bleibt er jedoch häufig auf das beschränkt, was ihm im Chat zur Verfügung steht.
Was aber, wenn ein KI-Agent selbstständig einen Kunden in einer Datenbank suchen, einen Serverstatus abfragen, einen n8n-Workflow starten oder Informationen aus deinem internen System abrufen könnte?
Genau hier wird die Kombination aus n8n und MCP interessant.
Kurz erklärt
Das Model Context Protocol (MCP) schafft eine standardisierte Verbindung zwischen KI-Anwendungen und externen Werkzeugen. n8n übernimmt dabei die Rolle des Automatisierungs- und Integrationslayers: Als MCP Client kann ein n8n AI Agent Werkzeuge eines externen MCP-Servers verwenden. Mit dem MCP Server Trigger wird n8n selbst zum MCP-Server und stellt eigene Workflows als Tools für externe Agenten bereit. Zusätzlich existiert ein instanzweiter n8n MCP Server für die direkte Interaktion mit der n8n-Umgebung. Entscheidend für die Praxis: Gib einem Agenten keinen direkten System- oder Datenbankzugriff, sondern kleine, klar definierte Tools nach dem Least-Privilege-Prinzip.
Das Model Context Protocol, kurz MCP, schafft eine standardisierte Verbindung zwischen KI-Anwendungen und externen Werkzeugen. n8n übernimmt dabei die Rolle des Automatisierungs- und Integrationslayers.
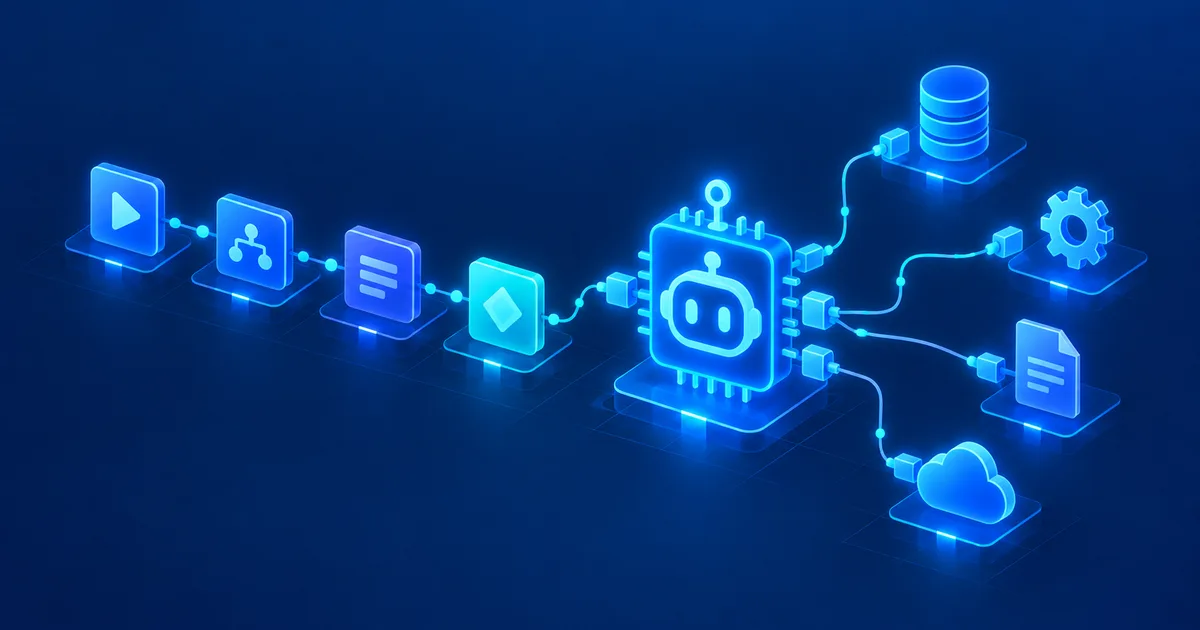
Damit entsteht eine Architektur, bei der ein KI-Agent nicht für jedes System eine eigene Spezialintegration benötigt. Stattdessen sieht das vereinfacht so aus:
KI-Agent → MCP → n8n → API / Datenbank / Anwendung / WorkflowOder auch in die andere Richtung:
n8n AI Agent → MCP → externer Dienstn8n unterstützt inzwischen beide Varianten. Zusätzlich kann eine n8n-Instanz selbst über MCP für externe KI-Anwendungen erreichbar gemacht werden.
Was ist MCP überhaupt?
MCP steht für Model Context Protocol. Das Protokoll definiert eine standardisierte Methode, mit der KI-Anwendungen externe Funktionen und Datenquellen entdecken und verwenden können. Die Grundlagen erklären wir ausführlich in MCP einfach erklärt: Was ist das Model Context Protocol? (Zum Artikel).
Ein MCP-Server kann beispielsweise Funktionen bereitstellen wie:
search_customerget_server_statuscreate_ticketsearch_documentscreate_invoicerestart_service
Der KI-Agent muss dabei nicht wissen, ob hinter einer Funktion eine REST-API, PostgreSQL, MariaDB, Microsoft 365, eine interne Anwendung oder ein komplexer n8n-Workflow steckt. Er sieht zunächst lediglich ein Tool mit einer Beschreibung und definierten Parametern.
Im MCP-Konzept spielen insbesondere Tools, Resources und Prompts unterschiedliche Rollen: Tools können Aktionen ausführen, während Resources beispielsweise Kontext und Daten bereitstellen. Die aktuelle MCP-Spezifikation vom 28. Juli 2026 beschreibt Server, Clients und Hosts als Grundarchitektur und definiert zusätzlich optionale Erweiterungen, etwa für asynchrone Aufgaben und interaktive UI-Elemente.
Für Automatisierungen ist vor allem eines entscheidend: MCP kann zur Standardschnittstelle zwischen KI-Agenten und deinen eigenen Anwendungen werden.
Warum ist n8n in Kombination mit MCP so interessant?
n8n kann bereits eine enorme Zahl unterschiedlicher Systeme miteinander verbinden, darunter REST-APIs, Webhooks, PostgreSQL, MySQL und MariaDB, Google- und Microsoft-Dienste, GitHub, Slack, Telegram, CRM-Systeme, Ticketsysteme, eigene HTTP-Endpunkte und interne Unternehmensanwendungen.
Normalerweise muss ein Entwickler einem KI-Agenten für jedes dieser Systeme eigene Funktionen zur Verfügung stellen. Mit n8n kannst du diese Integrationen dagegen als wiederverwendbare Workflows bauen. MCP bildet anschließend die Schnittstelle zum Agenten.
Das ergibt eine interessante Trennung:
- Der KI-Agent entscheidet, welches Werkzeug er benötigt.
- MCP beschreibt und transportiert den Werkzeugaufruf.
- n8n übernimmt die eigentliche Prozesslogik.
Dadurch musst du sensible Geschäftslogik nicht vollständig innerhalb eines KI-Agenten abbilden.
Die drei MCP-Möglichkeiten in n8n
Beim Thema n8n und MCP entsteht schnell Verwirrung, weil n8n inzwischen mehrere MCP-Funktionen anbietet. Im Wesentlichen solltest du drei Varianten unterscheiden.
1. MCP Client Tool
Mit dem MCP Client Tool verbindet sich ein n8n AI Agent mit einem externen MCP-Server. Die Richtung lautet:
n8n AI Agent → MCP Server → externes ToolEin externer MCP-Server könnte beispielsweise Zugriff bieten auf Kubernetes, GitHub, Dokumentensuche, eine Datenbank, eine Entwicklerplattform, eine interne API oder ein Monitoring-System. Der Agent innerhalb von n8n kann anschließend selbst entscheiden, wann er eines dieser Werkzeuge benötigt.
n8n unterstützt beim MCP Client Tool unter anderem Bearer-Authentifizierung, Header-basierte Authentifizierung, mehrere Header und OAuth2. Außerdem lässt sich gezielt festlegen, ob alle Tools eines MCP-Servers, nur ausgewählte Tools oder alle außer bestimmten Tools dem Agenten zur Verfügung stehen.
Das ist aus Sicherheitssicht besonders wichtig: Ein Agent muss nicht automatisch jedes Tool eines Servers erhalten.
2. MCP Server Trigger
Der MCP Server Trigger funktioniert genau andersherum. Hier wird n8n selbst zu einem MCP-Server. Die Richtung lautet:
ChatGPT / Claude / anderer Agent → MCP → n8n WorkflowDu kannst damit gezielt bestimmte n8n-Tools oder Workflows für externe MCP-Clients bereitstellen. n8n stellt dafür eine MCP-Adresse bereit. Der externe Agent kann die verfügbaren Tools auflisten und anschließend einzelne Werkzeuge aufrufen.
Über ein Custom-n8n-Workflow-Tool lassen sich auch komplette Workflows bereitstellen. Der MCP Server Trigger unterstützt aktuell Server-Sent Events (SSE) sowie Streamable HTTP – stdio wird dagegen nicht unterstützt. Für die Authentifizierung stehen keine Authentifizierung, Bearer- oder Header-Zugangsdaten zur Verfügung.
Damit kannst du beispielsweise einem Agenten ein Tool geben: get_customer_information. Der Agent sieht nur dieses Tool. Was anschließend innerhalb von n8n passiert, bleibt vollständig unter deiner Kontrolle.
3. Instanzweiter n8n MCP Server
Inzwischen besitzt n8n zusätzlich einen instanzweiten MCP Server, über den kompatible KI-Anwendungen mit der n8n-Instanz interagieren können. Dieser unterscheidet sich vom MCP Server Trigger: Während der MCP Server Trigger gezielt Tools eines bestimmten Workflows veröffentlicht, verbindet der instanzweite MCP-Zugang externe KI-Anwendungen mit der gesamten n8n-Instanz.
Er kann dabei helfen, Workflows zu erstellen, zu bearbeiten, zu testen und Fehler anhand realer Workflow-Informationen und Ausführungsprotokolle zu untersuchen. n8n beschreibt Verbindungen unter anderem mit Claude, ChatGPT und weiteren MCP-fähigen Anwendungen; für Claude Desktop führt der Weg beispielsweise über Einstellungen → Connectors → „Add custom connector“. Wichtig dabei: Alle verbundenen Clients sehen grundsätzlich alle Workflows, die für den MCP-Zugriff freigegeben wurden – die Freigabe erfolgt sowohl auf Instanzebene als auch einzeln pro Workflow.
Damit verschwimmt zunehmend die Grenze zwischen klassischer Workflow-Automatisierung und agentengesteuerter Automatisierung.
Praxisbeispiel: Ein interner IT-Agent mit n8n und MCP
Nehmen wir ein realistisches Beispiel aus der Systemadministration. Ein Unternehmen möchte einen internen KI-Assistenten erstellen. Administratoren sollen beispielsweise fragen können:
„Zeige mir den aktuellen Status von Webserver web03.“
Oder:
„Gibt es seit heute Morgen kritische Fehler auf diesem Server?“
Der Agent benötigt dazu Zugriff auf interne Systeme. Direkter administrativer Zugriff auf die komplette Infrastruktur wäre jedoch eine schlechte Idee. Stattdessen bauen wir kontrollierte Werkzeuge.
Tool 1: Serverstatus abfragen
Ein n8n-Workflow könnte beispielsweise folgende Informationen sammeln:
- Hostname
- CPU-Auslastung
- RAM-Auslastung
- Festplattenbelegung
- System-Uptime
- Status wichtiger Dienste
- letzte Monitoring-Meldungen
Das MCP-Tool könnte heißen: get_server_status, Parameter: hostname. Der Agent sendet beispielsweise:
get_server_status(hostname="web03")n8n prüft zunächst, ob der Servername erlaubt ist. Anschließend fragt der Workflow Monitoring, API oder Datenbank ab. Das Ergebnis geht zurück an den KI-Agenten.
Der entscheidende Sicherheitsvorteil: Der Agent erhält dabei keinen direkten SSH-Zugriff. Er kennt lediglich get_server_status. Genau diese Abstraktionsschicht ist enorm wertvoll.
Nicht Zugriff auf das System geben – sondern eine erlaubte Aktion bereitstellen.
Noch interessanter: Read und Write trennen
Nehmen wir ein weiteres Werkzeug: restart_service. Damit könnte ein Agent einen Dienst neu starten. Das ist bereits deutlich kritischer. Deshalb sollten Lese- und Schreiboperationen getrennt werden.
Beispielsweise darf get_service_status automatisch ausgeführt werden. Dagegen benötigt restart_service eine zusätzliche Freigabe:
Agent
↓
MCP Tool
↓
n8n
↓
Berechtigung prüfen
↓
Freigabe erforderlich?
↓
Admin bestätigt
↓
Aktion ausführen
↓
Ergebnis protokollieren
Damit wird n8n gleichzeitig zum Policy Enforcement Point für den KI-Agenten. Mehr zur passenden Berechtigungsstruktur findest du in Welche Rechte darf ein KI-Agent bekommen? Sicherheitsregeln für Agenten (Zum Artikel).
Eigene Unternehmensdaten mit einem Agenten verbinden
MCP bedeutet nicht automatisch, dass ein Agent vollständigen Datenbankzugriff erhalten muss. Auch hier solltest du gezielte Tools erstellen. Statt execute_sql besser:
find_customerget_open_invoicesget_order_statussearch_productget_stock_level
Mit einem universellen SQL-Tool könnte ein Agent theoretisch sehr viel mehr tun als ursprünglich vorgesehen. Ein spezialisiertes Tool begrenzt dagegen den Handlungsspielraum. Das ist das Prinzip des Least Privilege – also der minimal notwendigen Berechtigungen.
Beispiel: Kundenservice-Agent
Ein Agent für den Kundenservice könnte folgende MCP-Tools erhalten:
find_customerget_ordersget_invoice_statuscreate_support_ticketsend_customer_email
n8n verbindet dahinter beispielsweise CRM, ERP, Ticketsystem und E-Mail. Der Mitarbeiter könnte dann schreiben:
„Kunde Müller fragt nach seiner Bestellung 84721. Prüfe den Status und erstelle bei einer Verzögerung ein Support-Ticket.“
Der Agent könnte daraufhin selbstständig den Kunden suchen, die Bestellung prüfen, den Lieferstatus analysieren und bei Bedarf ein Ticket vorbereiten. Ob die E-Mail anschließend automatisch verschickt oder erst von einem Mitarbeiter bestätigt wird, entscheidest weiterhin du.
MCP ersetzt REST-APIs nicht
Ein häufiges Missverständnis besteht darin, MCP als Ersatz für klassische APIs zu betrachten. Das ist in vielen Architekturen nicht sinnvoll. Eine typische Struktur sieht eher so aus:
KI-Agent
│
▼
MCP
│
▼
n8n
│
├── REST API
├── Datenbank
├── Webhook
├── SaaS API
└── internes System
REST bleibt also häufig die technische Schnittstelle zu den eigentlichen Anwendungen. MCP schafft darüber eine für Agenten geeignete Werkzeugschicht.
Ein großer Vorteil: Tools werden wiederverwendbar
Stell dir vor, du erstellst folgende n8n-Workflows: search_customer, create_ticket, search_document, get_server_status, get_invoice.
Diese Logik muss nicht für jeden neuen KI-Agenten erneut entwickelt werden. Stattdessen kannst du dieselben kontrollierten Funktionen unterschiedlichen MCP-fähigen Clients zur Verfügung stellen. Das macht n8n zu einer Art Tool Gateway für KI-Agenten.
Was sollte ein gutes MCP-Tool können?
Ein Tool sollte möglichst nur eine klar definierte Aufgabe erfüllen. Schlecht wäre beispielsweise manage_customer – suchen, ändern, löschen, Rechnung erstellen? Besser sind kleine Tools:
find_customerget_customer_ordersupdate_customer_phonecreate_support_ticket
Auch die Beschreibung ist wichtig. Ein Agent muss erkennen können, wann er ein Tool verwenden soll. Eine sinnvolle Toolbeschreibung könnte beispielsweise lauten:
Returns the current monitoring status for an internal server.
Use this tool when the user asks about CPU, RAM, disk usage,
uptime or service availability.
Je eindeutiger ein Werkzeug beschrieben ist, desto zuverlässiger kann ein Agent entscheiden, wann es eingesetzt werden sollte.
Sicherheit: MCP ist keine automatische Vertrauenszone
Nur weil ein Tool über MCP angeboten wird, ist es nicht automatisch sicher. Insbesondere produktive Systeme sollten zusätzliche Kontrollen besitzen.
Nur notwendige Tools freigeben
Ein Support-Agent benötigt normalerweise keinen Zugriff auf delete_database, restart_cluster oder create_admin_user. Beim n8n MCP Client Tool lässt sich explizit auswählen, welche Werkzeuge eines MCP-Servers dem Agenten zur Verfügung stehen.
Separate Service Accounts verwenden
Verwende für Automatisierungen keine persönlichen Administratorzugänge. Besser: agent-crm-read, agent-ticket-create, agent-monitoring-read. Jeder Account erhält nur die Rechte, die tatsächlich benötigt werden. Wie du dazugehörige API-Schlüssel richtig aufbewahrst, erklären wir in Secrets und API-Keys bei KI-Agenten schützen (Zum Artikel).
Schreibzugriffe absichern
Kritische Funktionen sollten eine zusätzliche Freigabe benötigen, etwa: Benutzer löschen, Server neu starten, Rechnung stornieren, DNS ändern, Firewall-Regel anlegen, E-Mail an Kunden senden. Hier bietet sich ein Human-in-the-Loop-Verfahren an.
Eingaben validieren und Aktionen protokollieren
Vertraue niemals ungeprüft auf Parameter, die ein Agent liefert. Wenn ein Tool beispielsweise einen Servernamen erwartet, solltest du prüfen: Ist der Host erlaubt? Existiert er? Ist die Aktion für diesen Host zulässig?
Bei Agenten sollte außerdem nachvollziehbar bleiben: Wann wurde etwas ausgeführt? Welcher Agent hat es ausgelöst? Welches Tool wurde verwendet? Welche Parameter wurden übergeben? Was war das Ergebnis? Observability bei KI-Agenten wird gerade in Unternehmensumgebungen zunehmend wichtiger.
Vorsicht mit Prompt Injection
Besonders kritisch wird es, wenn ein Agent sowohl externe Inhalte lesen als auch Aktionen ausführen darf – etwa eine Webseite abrufen, deren Inhalt analysieren und gleichzeitig Zugriff auf interne MCP-Tools besitzen. Enthält die externe Quelle manipulierte Anweisungen, kann daraus ein Prompt-Injection-Risiko entstehen. Die Grundlagen dazu erklären wir in Prompt Injection erklärt: Wie Angreifer KI-Agenten manipulieren (Zum Artikel).
Deshalb sollten besonders kritische Tools nicht allein aufgrund einer Modellentscheidung irreversible Aktionen durchführen dürfen. Ein gutes Sicherheitsmodell lautet:
Lesen           → relativ großzügig
Ändern          → eingeschränkt
Löschen         → stark eingeschränkt
kritische Aktionen → menschliche Freigabe
MCP Server Trigger hinter Reverse Proxy betreiben
Wer n8n selbst hostet, sollte einen weiteren Punkt kennen: Der MCP Server Trigger unterstützt SSE und Streamable HTTP. Bei einem Reverse Proxy wie nginx sollte die Verbindung deshalb entsprechend konfiguriert werden – unter anderem Proxy-Buffering deaktivieren, gzip-Kompression deaktivieren, Chunked Transfer Encoding deaktivieren und den Connection-Header nicht unnötig weiterleiten. Auch bei mehreren Webhook-Replikaten muss das Routing berücksichtigt werden.
Bei produktiven Self-Hosted-Installationen solltest du deshalb insbesondere prüfen: Reverse Proxy, Load Balancer, Timeouts, SSE/Streamable HTTP, TLS, Authentifizierung, Ingress-Routing und Logging. Ein scheinbar funktionierender MCP-Endpunkt kann sonst unter Last oder bei mehreren Instanzen plötzlich instabil werden.
Passendes Produkt in meinem Shop
MCP Server Praxisleitfaden 2026
Du möchtest MCP nicht nur verstehen, sondern sicher in der Praxis einsetzen? Der Praxisleitfaden zeigt Aufbau, Installation und sicheren Betrieb lokaler und entfernter MCP-Server – inklusive Python, OAuth/OIDC, DSGVO, Logging und Serverautomatisierung.
Wann sollte n8n MCP Client sein?
Nutze n8n als MCP Client, wenn dein n8n-Agent Fähigkeiten eines vorhandenen MCP-Servers verwenden soll:
n8n AI Agent
↓
MCP Client Tool
↓
MCP Server
↓
externer Dienst
Typische Einsatzzwecke: Entwicklerwerkzeuge, Suchsysteme, Datenplattformen, externe Spezialdienste, Infrastrukturtools, Dokumentenplattformen.
Wann sollte n8n MCP Server sein?
Nutze n8n als MCP Server, wenn externe KI-Agenten deine vorhandenen n8n-Automatisierungen verwenden sollen:
ChatGPT / Claude / Agent
↓
MCP
↓
n8n
↓
Workflow
↓
CRM / ERP / API / DB
Das ist besonders interessant, wenn du bereits viele Unternehmenssysteme über n8n miteinander verbunden hast. Du musst diese Integrationen dann nicht noch einmal speziell für jeden KI-Agenten programmieren. Wie du solche Agenten grundsätzlich in n8n aufbaust, zeigen wir in KI-Agenten mit n8n erstellen – ohne Programmieren (Zum Artikel).
Und wann der instanzweite n8n MCP Server?
Der instanzweite MCP-Zugang ist vor allem interessant, wenn eine externe KI-Anwendung stärker mit deiner n8n-Entwicklungsumgebung selbst arbeiten soll. Beispielsweise:
„Erstelle mir einen Workflow, der neue Support-Mails analysiert und bei hoher Priorität ein Ticket erstellt.“
Oder:
„Warum ist mein Workflow bei der letzten Ausführung fehlgeschlagen?“
n8n positioniert seinen instanzweiten MCP Server genau für solche Szenarien: KI-Anwendungen können dadurch Workflows erstellen, untersuchen, testen und weiterentwickeln. Das ist etwas anderes als das Bereitstellen eines einzelnen Business-Tools über den MCP Server Trigger.
Eine mögliche Unternehmensarchitektur
Eine saubere produktive Architektur könnte beispielsweise so aussehen:
┌──────────────────┐
│ KI-Agent          │
│ ChatGPT / Claude  │
└────────┬─────────┘
         │
        MCP
         │
┌────────▼─────────┐
│ n8n               │
│ Automation Layer  │
└────────┬─────────┘
         │
 ┌───────┼───────┐
 │       │       │
 ▼       ▼       ▼
Monitoring  CRM  Datenbank
 │          │      │
 ▼          ▼      ▼
Read Tools  Business Tools  Read/Write
n8n wird dabei nicht einfach zum Durchlauferhitzer. Es übernimmt wichtige Aufgaben wie Authentifizierung, Validierung, Berechtigungen, Logging, Workflow-Logik, Fehlerbehandlung, Freigaben, Rate Limits und Datenaufbereitung. Genau deshalb ist die Kombination aus n8n und MCP so spannend.
Fünf sinnvolle n8n-MCP-Projekte für den Einstieg
Wenn du MCP ausprobieren möchtest, solltest du nicht sofort mit einem vollständig autonomen Agenten beginnen. Starte mit kleinen, gut kontrollierbaren Werkzeugen.
1. Monitoring-Assistent
Tools: get_server_status, get_active_alerts, get_service_status. Zunächst ausschließlich lesend.
2. Interne Wissenssuche
Tools: search_document, get_policy, find_manual. Der Agent kann Dokumente finden, aber nichts verändern.
3. Helpdesk-Agent
Tools: search_user, get_device, create_ticket, get_ticket_status.
4. CRM-Assistent
Tools: find_customer, get_customer_orders, get_open_tasks. Schreiboperationen kommen erst später hinzu.
5. DevOps-Agent
Tools: get_deployment_status, get_pipeline_status, get_recent_errors. Auch hier sollte die erste Version nur Informationen liefern.
Der richtige Einstieg: Read-only zuerst
Die wahrscheinlich wichtigste Empfehlung für neue KI-Agenten lautet: Beginne mit Read-only-Tools. Ein Agent, der Monitoringdaten liest, kann wenig Schaden verursachen. Ein Agent mit restart_server, delete_user, drop_database oder deploy_production spielt dagegen in einer völlig anderen Risikoklasse.
Eine sinnvolle Entwicklung sieht deshalb häufig so aus:
Phase 1  Nur lesen
Phase 2  Unkritische Aktionen
Phase 3  Schreibaktionen mit Freigabe
Phase 4  Ausgewählte automatische Aktionen
Phase 5  Erweiterte Agenten-Automatisierung
Autonomie sollte verdient werden – nicht die Standardeinstellung sein.
FAQ: n8n und MCP
Was ist MCP in n8n?
MCP steht für Model Context Protocol. n8n kann MCP verwenden, um externe Werkzeuge für eigene KI-Agenten einzubinden oder eigene n8n-Workflows und Tools für externe MCP-fähige KI-Anwendungen bereitzustellen.
Kann n8n als MCP Server verwendet werden?
Ja. Mit dem MCP Server Trigger können n8n-Tools und Workflows über einen MCP-Endpunkt für externe Clients bereitgestellt werden. Zusätzlich bietet n8n inzwischen einen instanzweiten MCP-Zugang für die Interaktion mit der n8n-Umgebung.
Kann n8n externe MCP Server verwenden?
Ja. Mit dem MCP Client beziehungsweise MCP Client Tool kann n8n Werkzeuge externer MCP-Server verwenden. Das MCP Client Tool ist speziell dafür gedacht, solche Werkzeuge einem n8n AI Agent zur Verfügung zu stellen.
Kann ich ChatGPT mit n8n über MCP verbinden?
MCP-fähige KI-Anwendungen können grundsätzlich mit entsprechenden n8n-MCP-Endpunkten verbunden werden. Welche Verbindungsmöglichkeiten verfügbar sind, hängt vom jeweiligen Client und dessen MCP-Unterstützung ab.
Ist MCP sicher?
MCP stellt ein Protokoll bereit, ersetzt aber kein Sicherheitskonzept. Authentifizierung, Tool-Auswahl, Berechtigungen, Eingabevalidierung, Logging und Freigabeprozesse müssen weiterhin sorgfältig geplant werden.
Sollte ein KI-Agent direkten Datenbankzugriff erhalten?
In vielen Fällen ist es sicherer, spezialisierte Funktionen wie find_customer oder get_invoice bereitzustellen, anstatt einen universellen SQL-Zugriff zu erlauben. Dadurch lässt sich der mögliche Aktionsumfang des Agenten wesentlich stärker kontrollieren.
Fazit: n8n wird durch MCP zum Werkzeugkasten für KI-Agenten
MCP löst eines der zentralen Probleme moderner KI-Agenten: Wie bekommt ein Modell kontrollierten Zugriff auf reale Systeme? n8n ergänzt diese Idee hervorragend. Das Protokoll stellt eine standardisierte Schnittstelle bereit, während n8n APIs, Datenbanken, SaaS-Dienste und interne Anwendungen miteinander verbindet.
Dadurch entsteht eine klare Architektur:
KI-Agent
↓
MCP
↓
n8n
↓
kontrollierte Geschäftslogik
↓
deine Systeme
Besonders interessant ist, dass n8n dabei inzwischen beide Seiten abdecken kann. Als MCP Client kann ein n8n-Agent externe Werkzeuge verwenden. Mit dem MCP Server Trigger können eigene Workflows als Werkzeuge für externe Agenten bereitgestellt werden. Und über den instanzweiten n8n MCP Server können kompatible KI-Anwendungen inzwischen sogar deutlich direkter mit der n8n-Umgebung selbst arbeiten.
Damit wird aus einem einfachen Chatbot zunehmend ein Agent, der tatsächlich mit Unternehmenssystemen arbeiten kann. Der entscheidende Punkt lautet jedoch:
Gib einem KI-Agenten nicht einfach Zugriff auf deine Infrastruktur. Gib ihm kleine, klar definierte und kontrollierte Werkzeuge.
Genau dafür ist die Kombination aus n8n und MCP besonders interessant. Wie du auch die passenden Rechte- und Skill-Konzepte drumherum aufbaust, zeigen wir in KI-Skills, Plugins, Apps und MCP: Was ist eigentlich der Unterschied? (Zum Artikel) sowie in ChatGPT Work erklärt: Größere Aufgaben strukturiert bearbeiten (Zum Artikel).
Passendes Produkt in meinem Shop
MCP Server Praxisleitfaden 2026
Installation, Sicherheit, OAuth/OIDC, DSGVO und Serverautomatisierung: Der Praxisleitfaden begleitet dich vom ersten eigenen MCP-Server bis zum produktiven, abgesicherten Betrieb.
Quellen und Aktualität
Artikelstand und Faktenprüfung: 23. September 2026. Grundlage sind unter anderem die MCP-Spezifikation vom 28. Juli 2026, die n8n-Dokumentation zum MCP Client Tool Node, zum MCP Server Trigger Node sowie zum instanzweiten n8n MCP Server. Produktoberflächen, Funktionsumfang und unterstützte Authentifizierungsverfahren können sich ändern.
MCP einfach erklärt: Was ist das Model Context Protocol? (Zum Artikel)
Eigenen MCP Server erstellen: Architektur und Praxisbeispiel mit Python (Zum Artikel)
MCP Server sicher betreiben: Rechte, Tools und Risiken erklärt (Zum Artikel)
Welche Rechte darf ein KI-Agent bekommen? Sicherheitsregeln für Agenten (Zum Artikel)
Secrets und API-Keys bei KI-Agenten schützen (Zum Artikel)
KI-Skills, Plugins, Apps und MCP: Was ist eigentlich der Unterschied? (Zum Artikel)
KI-Agenten mit n8n erstellen – ohne Programmieren (Zum Artikel)
ChatGPT Work erklärt: Größere Aufgaben strukturiert bearbeiten (Zum Artikel)